
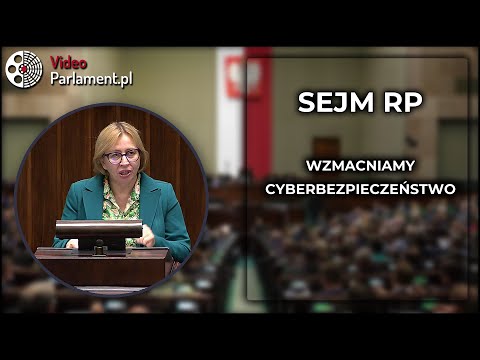

Sejm rozpatruje nowelizację ustawy o cyberbezpieczeństwie
W Sejmie trwa debata nad rządowym projektem ustawy o zmianie ustawy o krajowym systemie cyberbezpieczeństwa. Posłowie z różnych klubów prezentują swoje stanowiska, podkreślając potrzebę dostosowania przepisów do dynamicznie zmieniającej się rzeczywistości cyberzagrożeń. W obradach uczestniczą zarówno przedstawiciele Ministerstwa, jak i eksperci oraz członkowie społeczności, co potwierdza znaczenie tego tematu w kontekście ochrony obywateli i instytucji państwowych.
Wypowiedź z 21-01-2026 r.
Sejm RP - Sprawozdanie Komisji o rządowym projekcie ustawy o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw
https://videoparlament.pl/poslowie/sejm
Wypowiedź z 21-01-2026 r.
Sejm RP - Sprawozdanie Komisji o rządowym projekcie ustawy o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw
Profil posła:
https://videoparlament.pl/poslowie/sejm
Udostępniamy tysiące materiałów, by polityka była przejrzysta i odporna na manipulacje. Widzisz błąd? Zgłoś go — razem budujemy rzetelne archiwum polskiej polityki.
Inne wystąpienia
Tego samego dnia Wszystkie wystąpienia z tego dnia →
Prezydent
Kancelaria Prezydenta: Alarm o stanie wymiaru sprawiedliwości
VideoParlament
Metsola: Przyszłość Ukrainy to przyszłość Europy. Nie zawiedliśmy!
Włodzimierz Czarzasty
Włodzimierz Czarzasty: Polska powinna wspierać wejście Ukrainy do UE
Włodzimierz Czarzasty
Włodzimierz Czarzasty: Nie może być wolnej Polski bez wolnej Ukrainy
PiS
PiS: mObywatel zagrożony - 11 mln użytkowników w niepewności
Adam Bielan
Adam Bielan: UE zawiodła. Handel z Rosją finansuje wojnę
Artykuły

Transkrypcja
I przystępujemy do rozpatrzenia punktu 6. Porządku dziennego. Sprawozdanie Komisji Cyfryzacji, Innowacyjności i Nowoczesnych Technologii o rządowym projekcie ustawy o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, druki numer 1955 i 2139. I proszę pana posła Pawła Bliźniuka o przedstawienie sprawozdania Komisji. Pani Marszałek, Wysoka Izbo, Panie Ministrze. Jako sprawozdawca Komisji Cyfryzacji, Innowacyjności i Nowoczesnych Technologii mam zaszczyt przedstawić Wysokiej Izbie sprawozdanie o pracach nad rządowym projektem nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa, a także wskazać dlaczego jest to projekt istotny i potrzebny z punktu widzenia bezpieczeństwa państwa, obywateli oraz gospodarki. Szanowni Państwo, dzisiaj mamy obowiązujący akt prawny z 2018 roku. Ustawę o krajowym systemie cyberbezpieczeństwa. Każdy kto interesuje się cyberbezpieczeństwem w Polsce zna dobrze ten obowiązujący akt i ma świadomość, że potrzebujemy zmian. Potrzebujemy zmian legislacyjnych w zakresie cyberbezpieczeństwa na wczoraj. Stąd też projekt był przedmiotem prac Komisji, intensywnych prac Komisji na posiedzeniach 17 grudnia zeszłego roku oraz 8 i 9 stycznia bieżącego roku. Prace Komisji miały pogłębiony i merytoryczny charakter. Projektowi poświęcono odpowiednią ilość czasu, szczegółowo analizując zarówno jego założenia, jak i konkretne rozwiązania prawne oraz ich konsekwencje. Chciałem tutaj podziękować panu przewodniczącemu Bartłomiejowi Pejo za sprawne przeprocedowanie tego projektu Komisji, które jest przewodniczącym mimo absolutnych różnic zdań, jeżeli chodzi o ten projekt. Prace były nad tym projektem na tyle, na ile mogły być sprawne i merytoryczne. Od początku zależało nam na tym, aby ten proces był oparty na dialogu i wymianie argumentów. W pracach Komisji uczestniczyła szeroka strona społeczna. To bardzo ważne, ponieważ niektórzy szerzący fake newsy, dezinformacje dotyczące tego projektu wskazują, że nie było debaty. Była debata, mieliśmy specjalne posiedzenie Komisji, na którym każdy, kto przyszedł ze strony społecznej, mógł zabrać w sposób nielimitowany głos. Ta Komisja trwała kilka godzin, a później podczas pracy nad projektem również strona społeczna mogła ustosunkowywać się do konkretnych poprawek, które były zgłaszane z różnych stron sceny politycznej. I to byli przedstawiciele administracji publicznej, przedsiębiorców, operatorów infrastruktury krytycznej, sektora cyfrowego oraz eksperci zajmujący się cyberbezpieczeństwem w praktyce. Oczywiście ich głos był ważnym elementem debaty i pozwolił skonfrontować projekt z realnymi wyzwaniami funkcjonowania państwa i gospodarki. Na kanwie tych uwag były zgłaszane poprawki też z różnych stron. Jedna również poprawkę, to warto podkreślić, uzyskała poparcie nie tylko Ministerstwa, ale wszystkich sił politycznych, które zasiadają w Komisji. Pozwoliło to wydłużyć z 6 do 12 miesięcy okres potrzebny na dostosowanie i przyjęcie tych nowych rozwiązań, oceny ryzyka, wdrożenie rozwiązań z Krajowego Systemu Cyberbezpieczeństwa przez podmioty zobligowane przez ustawę. Co było też głosem strony społecznej i tutaj strona rządowa, jak i parlamentarzyści wyszli naprzeciw tym oczekiwaniom. To przykład, że również w ramach Komisji w sposób otwarty, merytoryczny i konstruktywny pracowaliśmy nad tą ustawą. Efektem naszych prac jest sprawozdanie przedłożone dzisiaj, w którym projekt ustawy został Wysokiej Izby sformułowany w brzmieniu po pracach w Komisji i tutaj Wysoka Izbo, Komisja wynosi o uchwalenie tego projektu ustawy. Jest to projekt wyważony, przemyślany i przygotowany z myślą o długofalowych skutkach jego obowiązywania. Ale tak naprawdę Wysoka Izbo, o czym merytorycznie jest ten projekt? Jest przede wszystkim ustawą o bezpieczeństwie w realiach współczesnego świata. Cyberzagrożenia stały się trwałym elementem rzeczywistości. Dotyczą funkcjonowania szpitali sieci energetycznych, banków, samorządów i administracji publicznej. Ich skutki mogą dotykać bezpośrednio obywateli, destabilizować kluczowe obszary życia społecznego i gospodarczego. Projekt porządkuje i wzmacnia Krajowy System Cyberbezpieczeństwa. Wprowadza jasny i czytelny podział na podmioty kluczowe i podmioty ważne. Czyli te instytucje i przedsiębiorstwa, których sprawne i bezpieczne działanie ma znaczenie nie tylko dla nich samych, ale dla całego państwa. Kryteria tego podziału są oparte na obiektywnych przesłankach i uwzględniają realny wpływ danego podmiotu na bezpieczeństwo publiczne. Ustawa precyzyjnie określa obowiązki, ale jednocześnie jasno wskazuje rolę państwa we wspieraniu tych podmiotów. Chodzi o sprawną wymianę informacji o zagrożeniach, wsparcie w reagowaniu na incydenty oraz lepszą koordynację działań w sytuacjach kryzysowych. Cyberbezpieczeństwo jest tu rozumiane jako wspólna odpowiedzialność, a nie jednostoronne zobowiązanie. Projekt wzmacnia system reagowania na incydenty cyberbezpieczeństwa, porządkuje kompetencje, usprawnia współpracę pomiędzy administracją rządową, samorządami i sektorem prywatnym oraz umożliwia szybszą i skuteczniejszą reakcję wtedy, gdy liczy się czas. To rozwiązanie, które ma realne znaczenie w praktyce. Szanowni Państwo, tak wielokrotnie, nawet z tej mównicy podczas istotnych debat słyszymy informacje ze strony wicepremiera ministra cyfryzacji, a także wicepremiera i szefa MON-u o tym, jak często, jak liczne są ataki w cybersferze każdego dnia, jak często jesteśmy poddawani tej presji ze strony państw nam nieprzychylnych. Więc to jest absolutny argument za tym, żeby jak najszybciej te rozwiązania, o których dzisiaj dyskutujemy, wprowadzić w życie. Istotnym oczywiście elementem projektu jest również podkreślenie roli kierownictwa podmiotów objętych ustawą. Cyberbezpieczeństwo staje się elementem zarządzania i odpowiedzialności na najwyższym poziomie decyzyjnym. To ważna zmiana, która wzmacnia kulturę bezpieczeństwa i nowoczesne podejście do zarządzania ryzykiem. Stąd też wydłużyliśmy ten termin, o czym już państwu mówiłem, z 6 miesięcy do 12, bo tu nie chodzi tylko o powierzchowną, fikcyjną zmianę. Tu chodzi o istotną zmianę w sposobie funkcjonowania organizacji, przedsiębiorstw, podmiotów objętych tą ustawą w taki sposób, żeby cyberbezpieczeństwo było obecne na każdym etapie myślenia, projektowania procesów, działań związanych z funkcjonowaniem tych podmiotów. Ustawa wprowadza także mechanizmy lepszej identyfikacji i monitorowania ryzyk, dzięki czemu państwo zyskuje pełniejszą wiedzę o newralgicznych elementach infrastruktury cyfrowej i może skuteczniej planować działania prewencyjne. Projekt ma również wymiary europejskie. Mówimy o implementacji dyrektywy NIS2, mówimy o 5G Toolbox, o przepisach unijnych, które musimy wdrożyć do naszego systemu prawnego. Obligują nas terminy, ale tak naprawdę nie o te terminy tylko i wyłącznie chodzi. Chodzi o dobre rozwiązania przyjęte na poziomie europejskim, które mają ujednolicić nasze bezpieczeństwo w wymiarze cybernetycznym na terenie całej Unii Europejskiej. Wysoka Izbo, przyjęcie tej ustawy oznacza większe bezpieczeństwo obywateli, większą ciągłość działania usług publicznych, lepszą ochronę danych i mniejsze ryzyko zakłóceń w kluczowych obszarach życia społecznego. Oznacza również większą stabilność gospodarczą. Przedsiębiorcy otrzymują jasne, przewidywalne reguły oraz czytelne procedury w współpracy z instytucjami państwa w sytuacjach kryzysowych. To wzmacnia zaufanie i odporność całego systemu gospodarczego. To jest bardzo ważna sprawa, ponieważ jeżeli będziemy mieli jasne kryteria, będziemy mieli konkretne przepisy, a takie właśnie znajdują się w tej ustawie, to z punktu widzenia naszej konkurencyjności, takiej stabilności gospodarczej uzyskamy odporność i stabilność, która będzie pozwalała naszym przedsiębiorcom rozwijać się jeszcze szybciej. W świecie, gdzie codziennie na całym globie funkcjonują ataki w cyberprzestrzeni, gdzie kwestie bezpieczeństwa i takiego zaufania do partnerów w wymiarze, w obrocie gospodarczym jest tak fundamentalne, posiadanie tych przepisów wzmacnia nie tylko pozycję i zaufanie wobec polskich przedsiębiorców, ale również buduje zaufanie w wymiarze strategicznym do naszego państwa. Ustawa oczywiście wzmacnia nasze państwo poprzez lepszą organizację, jej celem jest budowanie odporności i zapobieganie kryzysom, zanim ich skutki dotkną obywateli i gospodarka. Wysoka Izbo projekt ten jest wynikiem rzetelnych prac Komisji, szerokiej debaty i odpowiedzialnego podejścia do bezpieczeństwa cyfrowego Polski. Nie rozwiązuje oczywiście wszystkich wyzwań, ale stanowi ważny i konieczny, przede wszystkim konieczny krok we właściwym kierunku. Jego sprawozdawca Komisji Cyfryzacji, Innowacyjności i Nowoczesnych Technologii wnoszę o przyjęcie tej ustawy. Dziękuję bardzo. Dziękuję bardzo panie pośle. Sejm ustalił, że w dyskusji nad tym punktem porządku dziennego wysłucha 10-minutowych oświadczeń w imieniu klubów i 5-minutowych oświadczeń w imieniu kół. Otwieram dyskusję i pierwszego do głosu zaprasza para posła Sebastiana Łukaszewicza, Prawo i Sprawiedliwość. Pani Marszałek, Panie Ministrze, Wysoka Izbo. Niestety te piękne słowa, które wypowiadał pan poseł Bliźniuk są nieprawdą. To wszystko można sobie odtworzyć, odsłuchać posiedzenie Komisji Cyfryzacji i zobaczyć jak wyglądała rzeczywiście dyskusja na tej komisji. Jak bardzo ignorowaliście głos przedsiębiorców strony społecznej, bo przypomnę, że składaliście wnioski formalne o to, żeby przychodzić do głosowania przy wypowiedzeniu się tak lub nie, bez zmęnej dyskusji. Niestety to powoduje, że ta ustawa przyjmowana w trybie bardzo szybkim nie ma tych wszystkich poprawek, które zgłaszała strona społeczna. Wszyscy doskonale zdajemy sobie sprawę z tego, jakie zagrożenia czekają w dzisiejszym czasie i cyberbezpieczeństwo Polek i Polaków jest kluczowe. Dlatego właśnie nie wolno robić z tej ustawy takiego wytrychu walca skierowanego do przedsiębiorców. Niestety w porównaniu do dyrektywy NIS 2 ta ustawa jest przeregulowana i trzeba to sobie powiedzieć jasno. To mówili eksperci z branży, mówiło wiele autorytetów o tym i mimo, że pan minister Olszewski tutaj wypowiadał się na Komisji Cyfryzacji, żebyśmy się nie podpierali autorytetami, bo informacje niejawne, które posiada Ministerstwo Cyfryzacji mówią o tym, że jest bardzo dużo różnych środowisk, które krążą wokół tej ustawy. Prosiliśmy pana ministra o to, żeby przedstawił nam te dokumenty w trybie niejawnym, żeby można było by przecież zwołać Komisję Cyfryzacji w trybie niejawnym, byśmy zapoznali się, byśmy mieli pełen ogląd tego wszystkiego, o czym pan minister na Komisji Jawnej mówił, z czym nie mieliśmy okazji niestety się zapoznać. Tak jak powiedziałem, ta ustawa jest po prostu przeregulowana. Jest nad regulacją tego, w stosunku co zakłada dyrektywa NIS 2. Mogliście się posłużyć przykładami Włoch czy Niemiec, które już wdrożyły tą dyrektywę i nowelizują swoje ustawy, bo wiedzą, że te ustawy, które wdrożyły w swoich krajach są daleko idące. Największym problemem, który zgłaszała strona społeczna i którą my podnosiliśmy jako Prawo i Sprawiedliwość, to jest dostawca wysokiego ryzyka. On daje administracji rządowej taki mechanizm, można powiedzieć wtyczkę, którą jednego dnia będziecie mogli stosować, że ten dostawca jest okej, a następnego dnia mówić, że ten dostawca już nie jest okej. W związku z tym, że pan posłu Bliźniuk też mówił o tym, że system cyberbezpieczeństwa to jest nasza wspólna odpowiedzialność. Zgłaszamy poprawkę w tym drugim czytaniu zakładającą to, że w pracach nad projektem będzie mógł uczestniczyć przedstawiciel prezydenta Rzeczypospolitej Polskiej, czyli Zwierzęcznika Sił Zbrojnych. Mam nadzieję, że taką poprawkę poprzecie. Oraz poprawkę dotyczącą tego, że ten czas będzie wydłużony na dwa lata od dnia wejścia w życie ustawy, jeśli chodzi o kary dla przedsiębiorców. Wiemy, że strona społeczna zgłaszała propozycje dotyczące tego, żeby ten czas był wydłużony. Przyjęliśmy wspólnie na komisji poprawkę strony społecznej dotyczącą tego, że ten czas będzie wydłużony z sześciu do dwunastu miesięcy. Natomiast my dzisiaj chcemy zgłosić kolejną poprawkę, tak żeby ten okres wydłużyć do dwóch lat. Dzisiaj taką poprawkę składamy. Mam nadzieję, że poprzecie ją, bo o tych poprawkach mówiła również strona społeczna. Nie nauczyliście się niestety tego od strony, od różnych państw, które już dyrektywa NIS2 wdrożyła, o czym powiedziałem o przykładzie włoskim i niemieckim, że można wdrażać selektywnie, pragmatycznie. Można było na początku wdrożyć dyrektywę NIS2, a następnie pracować nad kolejnymi elementami tejże ustawy, to co sobie założyliście, tak żeby nie narazić przedsiębiorców na kary, bo niestety te koszty, które zakłada wdrożenie dyrektywy tej NIS2 w proponowanym przez Was projekcie spowoduje to, że te kary finalnie zostaną przerzucone na polskiego podatnika i to polski podatnik będzie głównym płacącym za te kary, bo będą one szły w miliardach, tak jak alarmują eksperci. Wiemy doskonale, że służba zdrowia zmaga się z ogromnymi problemami. Dzisiaj przerzucanie na szpitale takich kosztów będzie wiązało się z tym, że szpitale, szczególnie te samorządowe, które mają największe problemy, mogą sobie po prostu z wdrożeniem tej dyrektywy, tej ustawy nie wprowadzić. My chcemy, szanowni Państwo, silnego cyberbezpieczeństwa, ale to nie może się odbywać poprzez właśnie wdrażanie tej dyrektywy NIS2 walcem. Tym bardziej, że, przepraszam bardzo, tak jak mówiłem, ten głos strony społecznej niestety nie był słuchalny. Pan minister Olszewski niestety, muszę to powiedzieć z dużą dozą ignorancji, podchodził do strony społecznej starając się ukrócić dyskusję i składając wnioski formalne w trakcie komisji. Składamy te dwie kluczowe poprawki, o których przed chwilą powiedziałem, czyli poprawkę dotyczącą tego, żeby w pracach nad Krajowym Systemem Cyberbezpieczeństwa mógł brać udział przedstawiciel Zwierzchnika Sił Zbrojnych pana prezydenta Karola Nawrockiego. To jest niezbędne. Pan Paweł Bliźniuk, jeszcze raz to podkreślę, powiedział o tym, że cyberbezpieczeństwo to nasza wspólna odpowiedzialność. Stąd ta poprawka i poprawka dotycząca wydłużenia okresu do dwóch lat od dnia wejścia w życie ustawy. Dziękuję bardzo. Dziękuję i zapraszam panią poseł Weronikę Smarduch, Koalicja Obywatelska. Szanowna pani marszałek, panie ministrze, Wysoka Izbo. Ja mam dzisiaj zaszczyt przedstawić stanowisko w imieniu Klubu Koalicji Obywatelskiej dotyczące rządowego projektu ustawy o zmianie ustawy o Krajowym Systemie Cyberbezpieczeństwa oraz niektórych innych ustaw druk numer 1955. I to myślę, że na początku należy podkreślić, że tutaj Prawo i Sprawiedliwość kompletnie myli się co do tego, że strona społeczna nie była na komisjach słuchana. Trzeba pamiętać, że jeżeli chodzi o tą ustawę, my dyskutowaliśmy i ze stroną społeczną i na Komisji Cyfryzacji, Innowacyjności i Nowoczesnych Technologii niejednokrotnie. To naprawdę dziesiątki godzin dyskusji na temat tego, aby tę ustawę przeprowadzić. To są setki godzin rozmów ze stroną społeczną w ramach konsultacji społecznych, które przeprowadziło Ministerstwo Cyfryzacji i Innowacyjności. I naprawdę strona społeczna mogła się wypowiedzieć na dowolny temat, na każdy punkt i na każde pytania i wątpliwości odpowiadało Ministerstwo Cyfryzacji. I tutaj z tą tezą przedstawioną przez Prawo i Sprawiedliwość kompletnie nie możemy się zgodzić, bo Minister Cyfryzacji zrobił wszystko, aby strona społeczna została wysłuchana i aby dostosować to w taki sposób, aby jak najmniej odczuła te efekty. Natomiast musimy pamiętać o tym, że mówimy tutaj o cyberbezpieczeństwie i o bezpieczeństwie zarówno Polski, jak i bezpieczeństwie Polek i Polaków. Jeżeli chodzi o sam projekt ustawy, to ma on na celu wdrożenie do Polskiego Porządku Prawnego Dyrektywy Parlamentu Europejskiego i Rady Unii Europejskiej tzw. NIS-2 oraz częściowe stosowanie rozporządzenia Delegowanego Komisji Unii Europejskiej 2024-1366. Nowelizacja dostosowuje Krajowy System Cyberbezpieczeństwa do istotnie zmienionego otoczenia cyfrowego i rosnącej skali zagrożeń w cyberprzestrzeni. Zmiany obejmują m.in. rozszerzenie katalogu podmiotów objętych obowiązkami, zastąpienie dotychczasowego podziału na operatorów usług kluczowych i dostawców usług cyfrowych, nową kategorią podmiotów kluczowych i podmiotów ważnych, wzmocnienie systemu reagowania na incydenty oraz doprecyzowanie ról organów odpowiedzialnych za cyberbezpieczeństwo. Projekt wynika z obowiązku implementacji prawa unijnego oraz analizy niedostosowania obecnej ustawy o Krajowym Systemie Cyberbezpieczeństwa do wymogów dyrektywy NIS-2 i aktualnej skali zagrożeń. Musimy pamiętać, że na ten moment skala zagrożeń jest bardzo rosnąca. Jeżeli chodzi o ostatni rok, to odnotowaliśmy dynamiczny wzrost liczby incydentów, co jest ponad 100 tys. zgłoszeń w samym 2024 roku. Projekt wprowadza nową strukturę Krajowego Systemu Cyberbezpieczeństwa, rozszerza obowiązki podmiotów publicznych i prywatnych, określa kompetencje organów państwowych oraz wprowadza mechanizmy prewencyjne i kontrolne w odniesieniu do podmiotów kluczowych i ważnych. W projekcie ustawy wprowadzono definicję podmiotów kluczowych, czyli tych, których działanie ma kluczowe znaczenie dla funkcjonowania państwa i gospodarki oraz podmiotów ważnych, które mimo mniejszej skali działania nadal muszą spełniać obowiązki w zakresie cyberbezpieczeństwa, w tym zgłaszać incydenty i stosować podstawowe procedury ochrony systemów informacyjnych. Nowe przepisy precyzują obowiązki w zakresie przeprowadzenia oceny bezpieczeństwa. Oceny te mają charakter prewencyjny i mają umożliwić identyfikację poddatności systemów przy minimalnym zakłóceniu ich funkcjonowania. Ustalono sytuacje, w których ocena nie może być przeprowadzona lub musi zostać przerwana, np. w przypadku braku kopii zapasowej danych lub ryzyka nieodwracalnej utraty danych. Projekt wprowadza również kompetencje ministra właściwego do spraw informatyzacji, który prowadzi wykaz podmiotów kluczowych i ważnych, przygotowuje Krajowy Plan Reagowania na incydenty i sytuacje kryzysowe, koordynuje działania państwa i przepływ informacji oraz współpracuje z państwami trzecimi i organizacjami międzynarodowymi. Minister może także udzielać wsparcia finansowego na projekty związane z cyberbezpieczeństwem w ramach projektów krajowych i unijnych, w tym rozwój usług ICT, infrastruktury, szkoleń i badań naukowych. System teleinformatyczny S46 staje się głównym kanałem komunikacji w krajowym systemie cyberbezpieczeństwa, umożliwiając zgłaszanie incydentów, wymianę informacji, prowadzenie wykazów i obsługę nadzoru przy obowiązkowym uwierzytelnianiu podmiotów kluczowych i ważnych. Dodatkowo projekt uwzględnia przepisy przejściowe, które zapewniają ciągłość działań. Wszystkie rozpoczęte postępowania i kontrole będą zakończone na podstawie dotychczasowych regulacji. Podmioty obecnie uznawane za operatorów usług kluczowych zostaną automatycznie wpisane do rejestru podmiotów kluczowych, a utworzenie CSIRT sektorowych ma nastąpić w ciągu 18 miesięcy. Podsumowując, projekt ustawy w sposób kompleksowy reguluje obowiązki podmiotów i organów państwowych w zakresie cyberbezpieczeństwa. Wprowadza mechanizmy prewencyjne, nadzorcze i wsparcia finansowego, a także umożliwia skuteczną reakcję na incydenty oraz ochronę krytycznej infrastruktury. Jego uchwalenie pozwoli Polsce w pełni wdrożyć dyrektywę NIS-2, zwiększyć bezpieczeństwo systemów informatycznych i zbudować bardziej odporną gospodarkę cyfrową. Chciałabym również w imieniu Klubu Koalicji Obywatelskiej złożyć pakiet poprawek i zgłosić je w ramach drugiego czytania. Oczywiście Klub Koalicji Obywatelskiej jest za uchwaleniem ustawy razem z poprawkami zgłoszonymi w drugim czytaniu. Dziękuję bardzo. Dziękuję i zapraszam pana posła Michała Gramatyka, Polska 2050. Szanowna pani marszałkini, panie ministrze, panie posłanki, panowie posłowie. W 2012 roku Mark Elsberg pisze książkę pod tytułem Blackout. Idea intrygi zakreślonej w tej książce jest taka, że nagle Europa traci napięcie. Nagle przestają działać elektrownie, a co za tym idzie przestaje działać zasilanie, przestają działać pociągi, przestają jeździć tramwaje, przestaje działać ogrzewanie w domach. Oczywiście nie ma komunikacji, bo Europa już jest po przejściu z etapu miedzianego na etap światłowodowy, a żeby komunikację móc utrzymywać na liniach światłowodowych potrzebne jest oczywiście zasilanie, a tego zasilania nie ma. Mark Elsberg kreśli obraz gigantycznej tragedii. Pozostaje kilka punktów na mapie, które dysponują własnymi generatorami, własnymi elektrowniami i pozostają tysiące, dziesiątki, setki tysięcy ludzi, którzy przenoszą się do ery przedcywilizacyjnej, którzy starają się zachować człowieczeństwo w obliczu gigantycznej tragedii spowodowanej wyłączeniem infrastruktury elektroenergetycznej. W tej fikcji, którą rysuje Mark Elsberg przyczyna jest banalna. Przyczyną jest atak hakerski, chociaż hakerów należy szanować, bo białe kapelusze, osoby, które dysponują wielką, niesamowitą wiedzą na temat zabezpieczeń systemów komputerowych, to bardzo często geniusze, którzy pracują na rzecz bezpieczeństwa tych systemów, ale są też czarne kapelusze, jak w klasycznych amerykańskich westernach, którzy są po prostu przestępcami. Przyczyną tej katastrofy zakreślonej w powieści Marka Elsberga jest włamanie do tzw. liczników inteligentnych, czyli tych liczników, które na stałe są połączone z internetem, tych liczników, które raportują, jakie jest zużycie prądu w tej czy w innej instancji po to, żeby można było takie zużycie prądu na bieżąco optymalizować. No i ktoś powie fikcja, chociaż polecam książkę każdej i każdemu z Państwa, bo ta powieść jest po prostu fascynująca, podobnie jak filmy, które na jej podstawie powstały. Ktoś powie fikcja. Do momentu, kiedy nie przeczytamy informacji z kwietnia zeszłego roku, 28 kwietnia 2025, premier Hiszpanii, Pedro Sánchez o godzinie 12.33 utraciliśmy nagle w ciągu 5 sekund 15 GW mocy w systemie. 15 GW to jest niemal połowa mocy, która jest zainstalowana w polskim systemie elektroenergetycznym. Blackout obejmuje jednocześnie niemal cały półwysep iberyjski. Problemy w Andorze, a także w południowej Francji. To jest normalne. W Unii Europejskiej te systemy elektroenergetyczne są połączone, one są transgraniczne. Paraliż ruchu ulicznego, uziemienie samolotu, zatrzymanie kolei, uwiężenie wielu osób w windach i wagonach metra, uniemożliwienie kontaktu telefonicznego. Nie działają sygnalizatory świetlne, szpitale przechodzą na zasilania awaryjne. Obciąża się ponad normatywnie linia alarmowa 112, wkrótce przestaje działać. Prace wstrzymują zakłady przemysłowe i fabryki, m.in. SEAT, lotniska w Madrycie i w Barcelonie. W Hiszpanii liczba przylotów zmniejszona o połowę. Lotnisko w Lizbonie, w Portugalii wprowadza zerową liczbę przylotów. I tak dalej, i tak dalej. Przyczyna do dziś nieznana. I o takich atakach można mówić, np. w takim wymiarze paneuropejskim, jak ten słynny blackout na Półwyspie Iberyjskim, ale można też mówić o wydarzeniach na dużo mniejszą skalę, które jednakowoż również dotykały lokalnych społeczności. Górnośląsko-Zagłębiowska Metropolia, organizator transportu publicznego w województwie śląskim. Około 40 gmin, które wspólnie organizują komunikację. Atak na system sprzedaży biletów, tzw. Śląską Kartę Usług Publicznych 2023 rok. Przez dobrych kilka tygodni ten system nie działa. Co za tym idzie, wyłączona jest informacja online o przyjeżdżających autobusach, tramwajach czy tyskich trolejbusach. Nie da się kupić biletu, nie działają bilety miesięczne. Zarząd Metropolii podejmuje nadzwyczajne czynności. Od czasu do czasu takie wydarzenia dotykają również nas personalnie. Transportowałem ostatnio do Cyberpolicji o grupach inwestycyjnych, które stanowią w zasadzie oszustwo, bo to jest oszustwo. Grupach, na których podobno spotykają się inwestorzy, tyle że kiedy wchodzą tam ludzie niespodziewający się działania przestępców, to tracą zupełnie realne i ciężko zarobione pieniądze. Po to jest dyrektywa NIS w 2016 roku i po to przyjęto dyrektywę NIS 2. Byliśmy do jej wdrożenia zobowiązani do 2024 roku. Gigantyczna, podkreślam gigantyczna robota legislacyjna wykonana przez sekretarza stanu w Ministerstwie Cyfryzacji pana Pawła Olszewskiego, ale też przez Komisję Cyfryzacji, Innowacyjności i Nowych Technologii pod przewodnictwem pana przewodniczącego Pejo, przez podkomisję, która przecież była powołana do sprawdzania, do realizacji przepisów tej ustawy. W końcu ustawa jest przedyskutowana na wszelką możliwą stronę, wdrażająca przepisy dyrektywy NIS 2, czyli tej, którą Unia Europejska wypracowała po średnim powodzeniu implementacji dyrektywy NIS. Tego zestawu bezpiecznych narzędzi, który poseł Bliźniuk już tutaj zaanonsował jako ten słynny Toolbox 5G. No bo przecież z tego powodu zastanawiamy się, czy aby na pewno dobrze jest, że wpuszczamy na tereny zastrzeżone nowoczesne samochody, które dysponują nie tylko obrazem 360 stopni, czyli dookólnymi kamerami, ale również dysponują sensorami typu lidar. Są w stanie nagrywać dźwięk, są w stanie na bieżąco transmitować dane i to w taki sposób, że dość trudno jest zidentyfikować częstotliwości.
Nie generuj cytatów ani tonu emocjonalnego. Ustaw key_quote na pusty string, social_quotes na pustą listę, emotional_tone na pusty string.
---
Nie generuj cytatów ani tonu emocjonalnego. Ustaw key_quote na pusty string, social_quotes na pustą listę, emotional_tone na pusty string.
---